

Ayer, en Crypto Insiders informamos de que el fabricante de wallets de hardware Ledger advirtió contra el uso de su ConnectKit. Según Ledger, un hacker consiguió proporcionar a la biblioteca de software de Ledger para aplicaciones descentralizadas (dApps) una versión maliciosa.
Ledger reaccionó rápidamente al ataque y consiguió identificar y desactivar la versión maliciosa. A pesar de esta adecuada actuación de Legder, el hacker consiguió robar criptomonedas por valor de casi $484.000, según la plataforma de análisis de blockchain LookonChain.
Ledger aún no confirma las cifras, pero afirma que los daños derivados de la brecha de seguridad podrían ascender a toneladas.
Un ataque a Ledger lleva a un ataque de phishing a un ex empleado
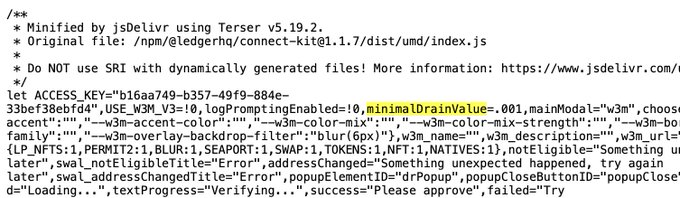
Este descarado ataque contra el ConnectKit de Ledger tiene su origen en un antiguo empleado del fabricante de hardware. Sin embargo, el propio ex empleado fue víctima de un ataque de phishing, con el que el hacker creó una puerta de acceso a la cuenta NPMJS de Ledger.
El hacker no sólo afectó a las wallets de hardware de Ledger, sino también a los usuarios de su plataforma, según MetaMask, proveedor de wallets de software. MetaMask consiguió resolver el problema rápidamente y afirma que sus usuarios pueden volver a realizar transacciones seguras.
Potente colaboración para eliminar al hacker
El gigante de las wallets de hardware informó de que la empresa consiguió tapar el agujero de seguridad en un plazo de unos 40 minutos. Sin embargo, más tarde reveló que el código malicioso que el hacker colocó en el ConnectKit de Ledger había estado activo durante cinco horas.
Una potente colaboración entre WalletConnect, Chainalysis y el emisor de stablecoin Tether (USDT) consiguió desactivar el ataque. Paolo Ardoino, director general de Tether, informó de que el equipo del emisor de stablecoin congeló la dirección de la cartera del hacker.

A hacker attacked #Ledger and has stolen ~$484K assets. #LedgerExploiter transferred 4.334 $ETH to #AngelDrainer. And the #AngelDrainer is also receiving assets currently and holds $363K assets. x.com/bantg/status/1…


🚨 ledger library confirmed compromised and replaced with a drainer. wait out interacting with any dapps till things become clearer. cdn.jsdelivr.net/npm/@ledgerhq/…
Ledger advierte que hay que estar alerta en las transacciones
Ledger anuncia que está trabajando con las víctimas y las fuerzas de seguridad para localizar al atacante. El fabricante de hardware advierte a sus usuarios de que la información que aparece en la pantalla del monedero físico contiene la única información correcta. Ledger afirma:
"Mientras tanto, nos gustaría recordar a la comunidad que siempre "Firme en limpio" sus transacciones - recuerde que las direcciones y la información que se muestra en la pantalla de su Ledger es la única información real."
El fabricante de hardware insiste a sus usuarios en que detengan sus transacciones inmediatamente, en cuanto surja una discrepancia en la información entre la Ledger Live App y el dispositivo Ledger.